
Stories
-
![خليجي 27]()
خليجي 27
RT STORIES
بعد نسختي 1979 و2023.. العراق يستضيف "خليجي 28"
![بعد نسختي 1979 و2023.. العراق يستضيف "خليجي 28"]() #اسأل_أكثر #Question_More
RT STORIES
"لن نتنازل".. البحرين تفتح من جديد ملف أزمة ماديبو في خليجي 27
!["لن نتنازل".. البحرين تفتح من جديد ملف أزمة ماديبو في خليجي 27]() #اسأل_أكثر #Question_More
RT STORIES
قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو
![قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"
![شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"]() #اسأل_أكثر #Question_More
![خليجي 27]() خليجي 27
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
جمهورية دونيتسك.. مسيرات روسية تدمر تشكيلات أوكرانية محاصرة في مدينة دوبروبوليه
![جمهورية دونيتسك.. مسيرات روسية تدمر تشكيلات أوكرانية محاصرة في مدينة دوبروبوليه]() #اسأل_أكثر #Question_More
RT STORIES
موسكو تقطع اتصالات الجيش الأوكراني وتغرق سفن إمداده
![موسكو تقطع اتصالات الجيش الأوكراني وتغرق سفن إمداده]() #اسأل_أكثر #Question_More
RT STORIES
سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل
![سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل]() #اسأل_أكثر #Question_More
RT STORIES
صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية
![صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية
![ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![هرمز والأيام السبعة]()
هرمز والأيام السبعة
RT STORIES
حمد بن جاسم: نجاح اتفاق هرمز مرهون بشموله 3 دول عربية
![حمد بن جاسم: نجاح اتفاق هرمز مرهون بشموله 3 دول عربية]() #اسأل_أكثر #Question_More
RT STORIES
دبلوماسية الأروقة المغلقة: عراقجي يمدد إقامته في نيويورك بانتظار "الموقف النهائي" لترامب
![دبلوماسية الأروقة المغلقة: عراقجي يمدد إقامته في نيويورك بانتظار "الموقف النهائي" لترامب]() #اسأل_أكثر #Question_More
![هرمز والأيام السبعة]() هرمز والأيام السبعة
-
![حسام حسن يعلق على أزمة غياب محمد صلاح أمام جنوب السودان]()
حسام حسن يعلق على أزمة غياب محمد صلاح أمام جنوب السودان
RT STORIES
حسام حسن يعلق على أزمة غياب محمد صلاح أمام جنوب السودان
![حسام حسن يعلق على أزمة غياب محمد صلاح أمام جنوب السودان]() #اسأل_أكثر #Question_More
-
![بقميص رونالدو.. مشجع يستفز ميسي (فيديو)]()
بقميص رونالدو.. مشجع يستفز ميسي (فيديو)
RT STORIES
بقميص رونالدو.. مشجع يستفز ميسي (فيديو)
![بقميص رونالدو.. مشجع يستفز ميسي (فيديو)]() #اسأل_أكثر #Question_More
إطار هجومي إيراني جديد يهدد قطاعي الحكومة والتكنولوجيا في إسرائيل
كشفت شركة الأمن السيبراني الإسرائيلية "تشيك بوينت" عن إطار هجومي جديد طورته مجموعة قرصنة مرتبطة بإيران، يستهدف مؤسسات حكومية وشركات في قطاع تكنولوجيا المعلومات.

ووفقاً لتقرير صادر عن وحدة الأبحاث في الشركة (CPR)، فإنها كانت تراقب منذ مطلع العام الجاري مجموعة قرصنة تعرف باسم "كافيرن مانتيكور"، والتي ترتبط بوزارة الاستخبارات والأمن الإيرانية، ورصدت استخدامها لإطار هجومي جديد يتيح للقراصنة تخصيص هجماتهم وفقاً للبيئات المستهدفة، والحد من قدرة الفرق الأمنية على استرداد البيانات من الضحايا، بالإضافة إلى تمديد فترة الاختراق عبر وحدات متخصصة للتوسع داخل الشبكات.
وأشار التقرير إلى أن المجموعة بدأت هجماتها باستهداف مزودي خدمات تكنولوجيا المعلومات الموثوقين، لنشر أدواتها الضارة التي تمكنها من الوصول إلى الملفات على الأجهزة المخترقة، وتنزيل برامج إضافية، والبحث داخل الشبكات الداخلية، واختبار كلمات المرور، والتعمق أكثر في المؤسسات المستهدفة.
وبمجرد تثبيت الأداة، يمكنها التسلل إلى البرامج المستخدمة للوصول إلى أجهزة أخرى، وتسليم برمجيات خبيثة متنكرة في هيئة تحديثات شرعية من مزود الخدمة، وهو ما يكشف عن تصميم خاص لاستغلال حلول "المراقبة والإدارة عن بُعد" (RMM)، التي تسمح بنقل التحكم في الأجهزة إلى أطراف أخرى.
ووجد الباحثون أدلة على أن المجموعة تستهدف مزودين متعددين في سلسلة التوريد، ما يشير إلى فهم متطور لشبكات مزودي الخدمات في إسرائيل، وقدرة على التكيف السريع مع الحملات والأهداف الجديدة.
وحذر التقرير من أن هذه القدرات تعكس قوة الخطر السيبراني الإيراني، الذي بات يمتلك أنظمة قادرة على التكيف مع المتغيرات التشغيلية بسرعة، مما يستدعي تعزيز الدفاعات السيبرانية في المؤسسات الحيوية. ولم ترد أي جهة رسمية إسرائيلية على التقرير حتى الآن.
المصدر: "جيروزاليم بوست"
إقرأ المزيد

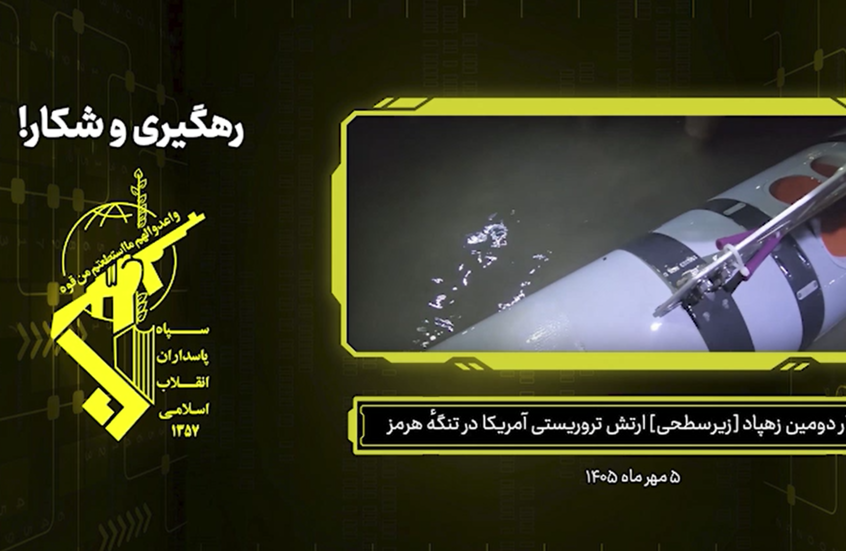
قطر تندد باستهداف ناقلة الغاز "الركيات" في مضيق هرمز وتحمّل إيران المسؤولية
نددت وزارة الخارجية القطرية، اليوم الثلاثاء، باستهداف ناقلة الغاز الطبيعي المسال القطرية "الركيات" قرب مضيق هرمز، ووصفته بأنه "اعتداء مرفوض على أمن وسلامة الملاحة الدولية".


التعليقات